Monitoring i Reagowanie (SIEM/SOC + Incydenty)
Wykrywamy anomalie i reagujemy, zanim atak zatrzyma firmę
Ataki nie zdarzają się tylko w godzinach pracy. SIEM i SOC zapewniają ciągły monitoring, korelację zdarzeń i natychmiastowe działania obronne.
Co dostarczamy (zakres)
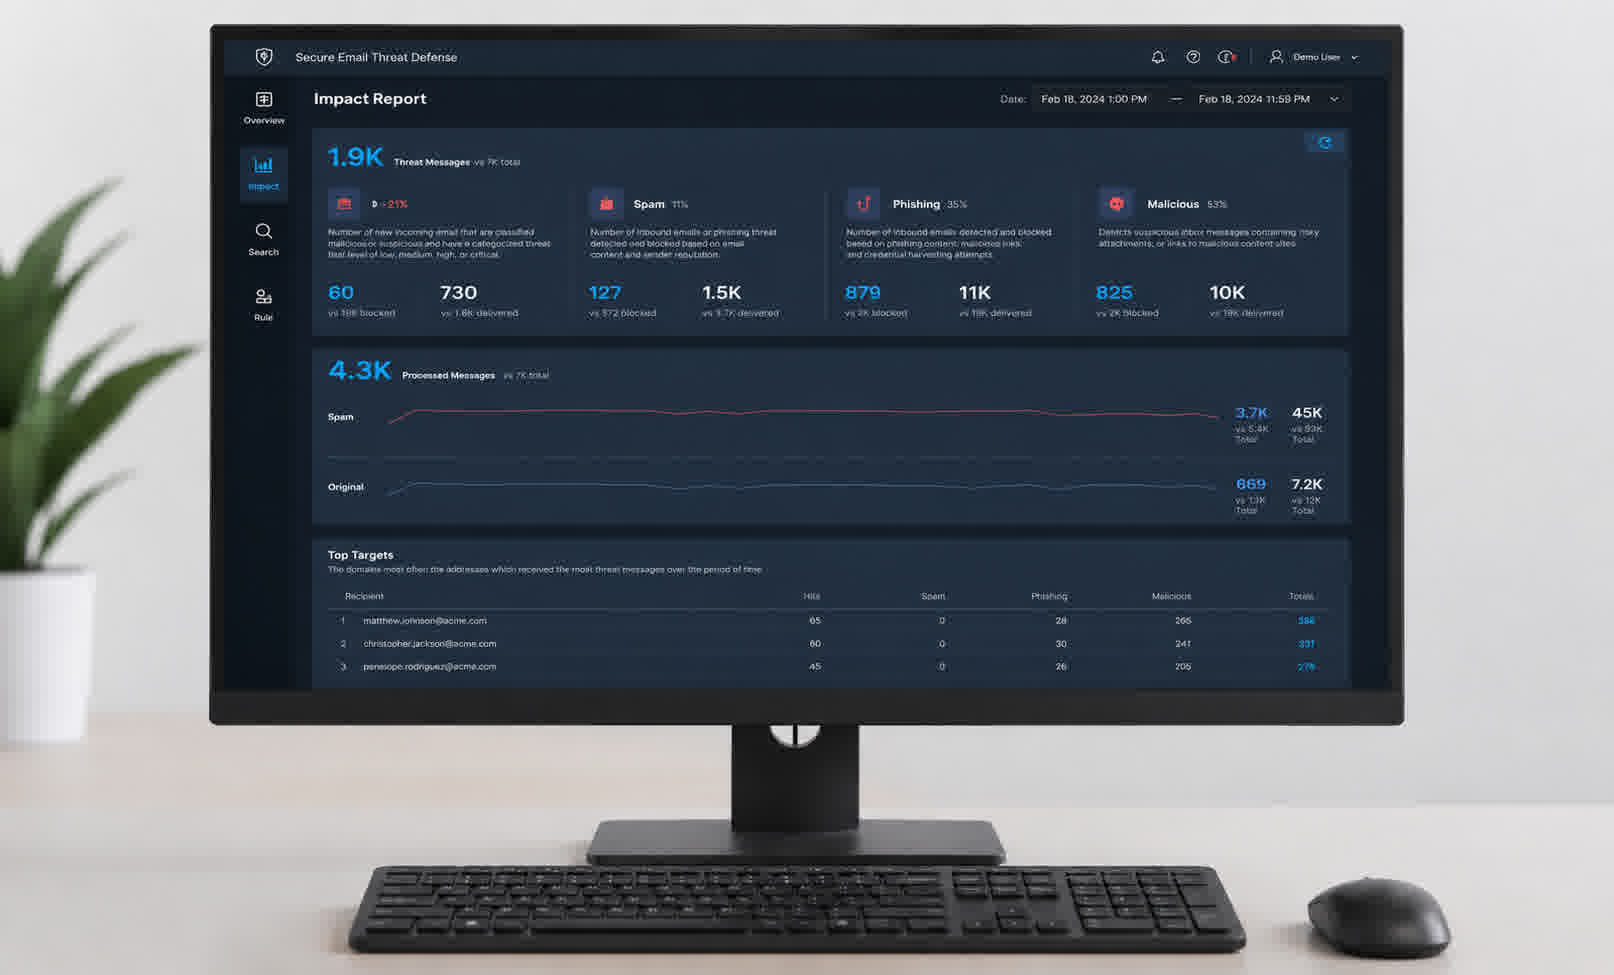
Korelujemy dane z firewalli, serwerów, endpointów i chmury, odfiltrowujemy szum i eskalujemy tylko realne zagrożenia.
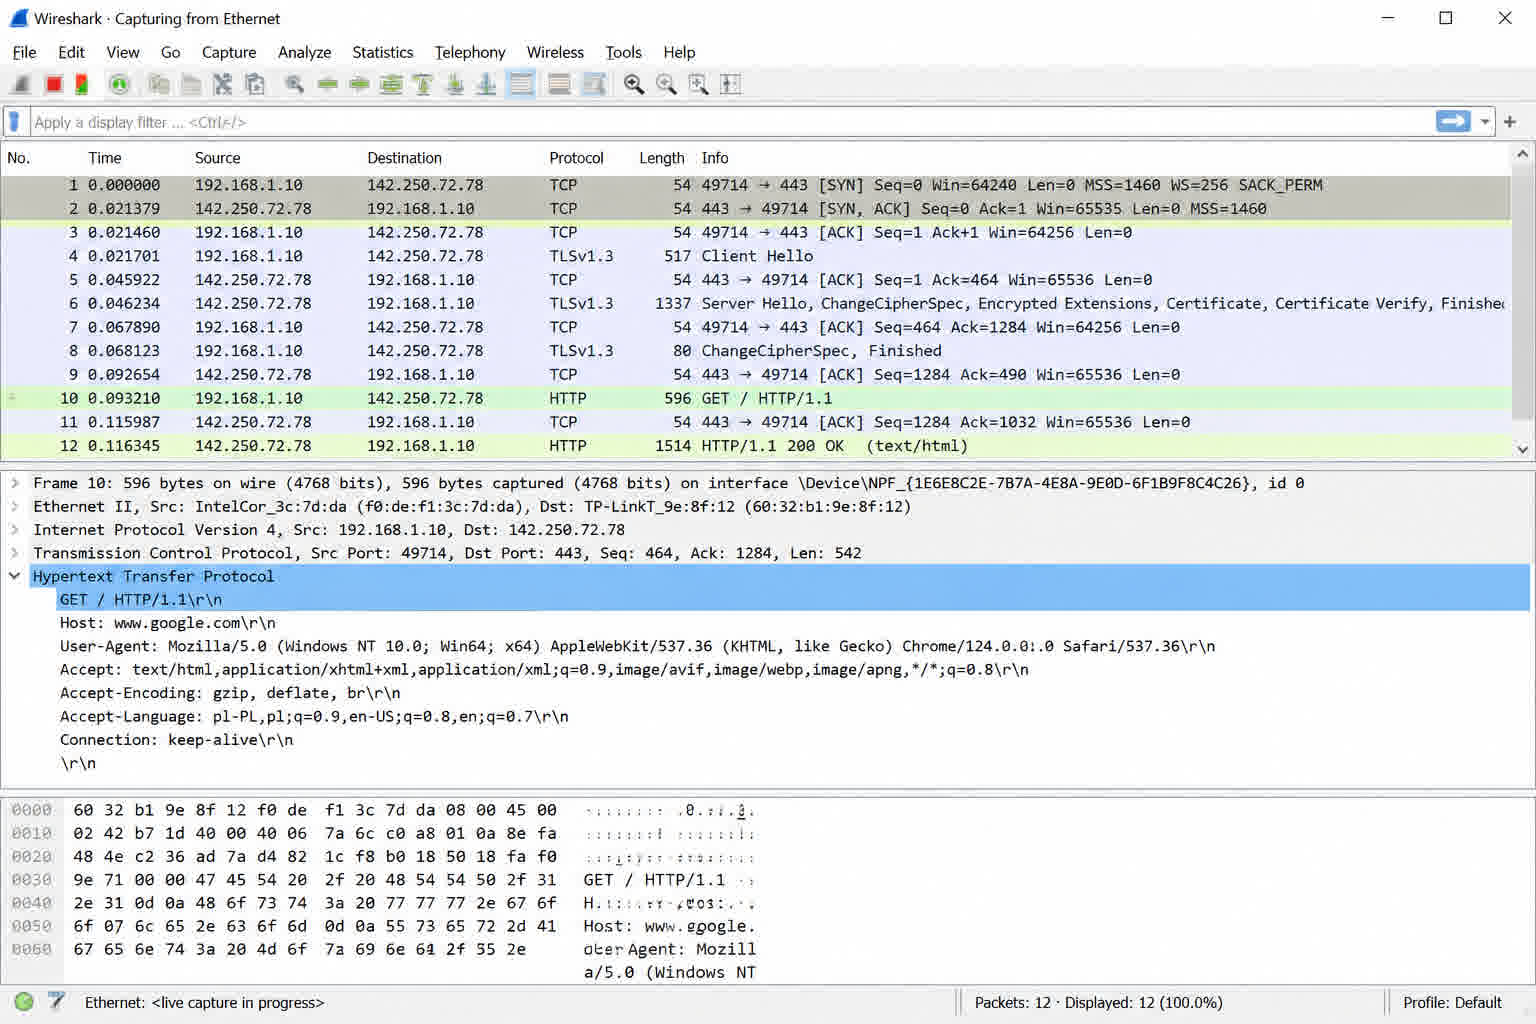
Wdrożenie SIEM
Centralizacja logów i korelacja zdarzeń w czasie rzeczywistym w jednym bezpiecznym repozytorium.
SOC as a Service
Monitoring 24/7/365 lub 8/5 przez analityków, którzy odróżniają fałszywe alarmy od realnych incydentów.
Incident Response
Izolacja maszyn, blokowanie ruchu, odcinanie kont i działania mitygacyjne minimalizujące skutki ataku.
Threat Hunting
Proaktywne wyszukiwanie ukrytych zagrożeń i śladów ataków, które mogły ominąć automatyczne filtry.
SOAR i automatyzacja
Playbooki automatycznej reakcji, np. blokada IP lub izolacja endpointu po wykryciu ataku.
Retencja logów i forensics
Niezmienna retencja logów na potrzeby NIS2, dochodzeń powłamaniowych i materiału dowodowego.
Integracja EDR/XDR/Cloud
Łączymy EDR, Microsoft 365, Azure, AWS i inne źródła w jeden kokpit operacyjny SOC.
Raportowanie i zgodność
Regularne raporty KPI, trendy zagrożeń i status incydentów dla IT oraz zarządu.
Standardy bezpieczeństwa wdrożenia
- SIEM łączy pozornie nieistotne zdarzenia i odtwarza pełny łańcuch ataku.
- Fine-tuning reguł ogranicza szum alertowy i podnosi jakość alertów high-fidelity.
- Wdrożenie wspiera obowiązki NIS2, w tym monitoring i raportowanie incydentów do 24h.
- Agregujemy logi z on-prem, SaaS i IaaS: serwerownia, M365, Azure, AWS, użytkownicy hybrydowi.
- UEBA wykrywa odchylenia zachowania użytkowników i systemów, zanim incydent się rozwinie.
- Procedury eskalacji i playbooki są uzgadniane z klientem i testowane w praktyce.
Jak pracujemy (proces)
Bezpieczne wdrożenie zaczyna się od mapowania architektury i priorytetowych zasobów monitoringu.
-
Warsztaty i określenie Log Sources
Ustalamy priorytetowe źródła: AD, firewalle, VPN, poczta, EDR i krytyczne aplikacje.
-
Instalacja SIEM i integracja
Uruchamiamy bezpieczny przesył logów i weryfikujemy poprawność parsowania danych.
-
Strojenie reguł
Dostosowujemy reguły detekcji do specyfiki biznesu i wyciszamy nieistotne alerty.
-
Playbooki i eskalacja
Definiujemy ścieżki decyzyjne: kiedy SOC eskaluje i kiedy działa automatycznie.
-
Pełny monitoring operacyjny
SOC przejmuje nadzór i prowadzenie incydentu od detekcji do rekomendacji mitygacyjnych.
Pakiety
- Start Log Management + alerty bazowe bez ciągłej analityki.
- Pro SIEM + SOC 8/5 + reagowanie na incydenty w godzinach pracy.
- Enterprise 24/7 Pełny monitoring SOC 24/7/365 + threat hunting + gwarancja SLA.
Zakres
- Inwentaryzacja i dobór Log Sources
- Wdrożenie kolektorów i SIEM on-prem/chmura
- Parsowanie logów i reguły korelacji
- Onboarding do SOC i matryca eskalacji
- Fine-tuning i redukcja false positives
- Threat hunting i obsługa incydentów
- Testy skuteczności (red teaming, symulacje)
- Raportowanie i wsparcie regulacyjne
Bezpieczeństwo
- Szyfrowana transmisja logów z infrastruktury klienta
- Gwarantowany czas podjęcia analizy zgodnie z SLA
- Analitycy L1/L2/L3 bez kosztu budowy własnego SOC
- Poufność danych i minimalizacja ekspozycji treści biznesowych
- Wsparcie dowodowe przy raportowaniu do UODO/NASK
Pakiety usług SIEM i SOC
Dopasowane do skali biznesu
Start
Log Management, podstawowe źródła logów i standardowe alerty dla działu IT.
Pro
SOC 8/5, korelacja SIEM, fine-tuning alertów i wsparcie Incident Response.
Enterprise 24/7
Pełny SOC 24/7/365, threat hunting, SOAR i gwarantowane SLA reakcji.
Typowe scenariusze biznesowe
Brak widoczności i ślepe punkty bezpieczeństwa
Ataki poza godzinami pracy biura
Zgodność z NIS2 i DORA
Brak ekspertów security na etacie
Zarządzanie kryzysem po ransomware
Czy wiesz, co w tej chwili dzieje się w Twojej sieci firmowej?
Umów bezpłatną konsultację i dowiedz się, jak zapewnić monitoring 24/7 oraz szybką reakcję na incydenty.
Umów konsultację SIEM/SOC