Tożsamość i Dostęp (MFA/SSO/IdP)
Porządkujemy tożsamości i uprawnienia użytkowników
Ponad 80% incydentów bezpieczeństwa zaczyna się od przejętego konta lub nadmiarowych uprawnień. Wdrażamy MFA, SSO i centralny IdP, które redukują powierzchnię ataku i upraszczają codzienną pracę użytkowników.
Co dostarczamy (zakres)
Budujemy model dostępu, który ogranicza ryzyko przejęcia kont i eliminuje nadmiarowe uprawnienia. Wdrożenie obejmuje technologię, polityki, onboarding/offboarding i cykliczne recertyfikacje uprawnień.
MFA - uwierzytelnianie wieloskładnikowe
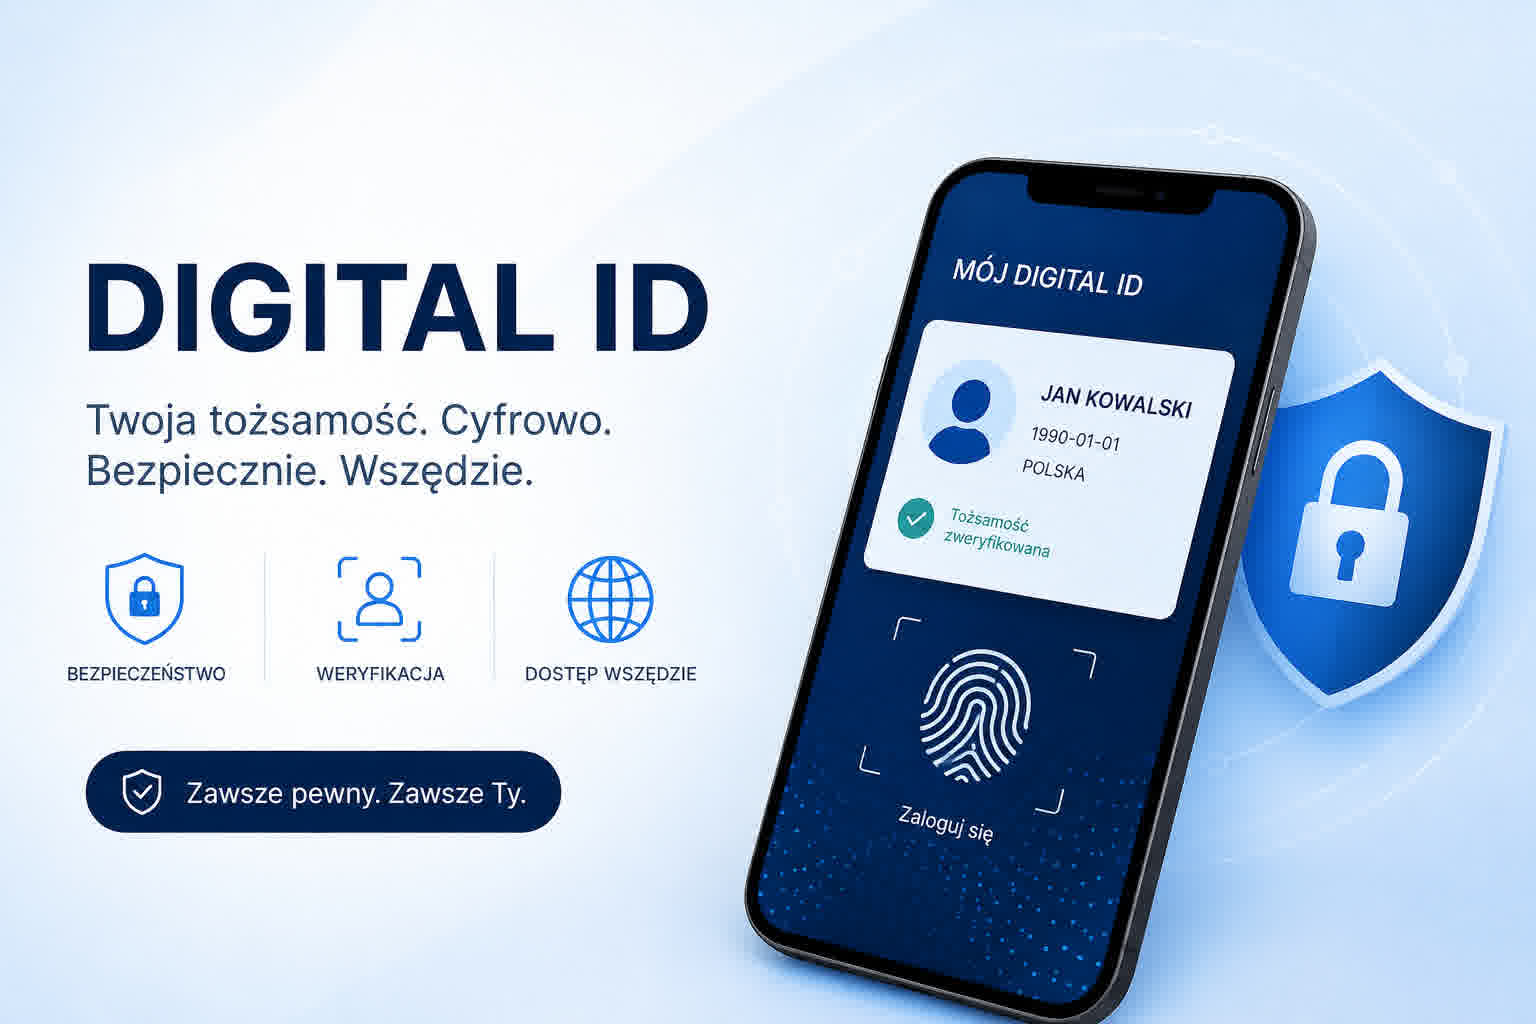
Wdrażamy MFA dla aplikacji chmurowych, VPN, RDP i paneli administracyjnych z obsługą TOTP, push i FIDO2/WebAuthn.
SSO - Single Sign-On
Jedno logowanie do autoryzowanych aplikacji SaaS i on-premise bez mnożenia haseł i ryzyka słabych praktyk użytkowników.
Centralny IdP
Wdrażamy i konfigurujemy centralnego dostawcę tożsamości: Microsoft Entra ID, Okta, Keycloak lub rozwiązanie hybrydowe.
RBAC/ABAC i polityki dostępu
Projektujemy role i zasady dostępu zgodnie z least privilege, aby każdy użytkownik miał tylko niezbędne uprawnienia.
Automatyczny onboarding/offboarding
Automatyzujemy nadawanie i odbieranie dostępów dla wszystkich systemów, aby wyeliminować konta osierocone.
PAM dla kont uprzywilejowanych
Wdrażamy just-in-time access, vault haseł, rotację credentials i nadzór sesji uprzywilejowanych.
Recertyfikacja uprawnień
Cykliczne przeglądy uprawnień z akceptacją menedżerską i raportami gotowymi dla audytora.
Conditional Access
Reguły dostępu zależne od lokalizacji, urządzenia, ryzyka sesji i klasyfikacji aplikacji.
Standardy bezpieczeństwa wdrożenia
- Model Zero Trust: każde żądanie dostępu weryfikujemy niezależnie od lokalizacji użytkownika.
- Centralny log logowań, zmian ról i uprawnień z raportami dla audytora, IT i menedżerów bezpieczeństwa.
- Wykrywamy anomalie logowań: impossible travel, nietypowe godziny, nowe lokalizacje i masowe próby uwierzytelnienia.
- Architektura dostępu zgodna z NIS2, ISO 27001 i RODO: need-to-know, MFA dla systemów krytycznych i gotowa dokumentacja.
- Integracje z AD, Microsoft 365, SaaS i systemami on-premise przez SAML 2.0, OAuth 2.0 i OpenID Connect.
- Wdrażamy IAM bez wymiany obecnych systemów i z zachowaniem ciągłości operacyjnej organizacji.
Jak pracujemy (proces)
Sprawdzony proces od audytu obecnego modelu dostępu po produkcyjnie działający IAM z cyklicznym nadzorem uprawnień.
-
Audyt tożsamości i dostępów
Inwentaryzujemy konta, role i uprawnienia; wykrywamy konta osierocone, braki MFA i luki offboardingu.
-
Projekt modelu dostępu i architektury IdP
Projektujemy RBAC/ABAC, polityki Conditional Access i architekturę SSO dla środowisk on-prem, cloud lub hybrid.
-
Wdrożenie MFA, SSO i integracje aplikacji
Konfigurujemy IdP i MFA oraz integrujemy aplikacje przez SAML, OAuth i OIDC z pilotażem przed rolloutem.
-
Automatyzacja procesów i szkolenia
Uruchamiamy onboarding/offboarding, wdrażamy PAM i szkolimy użytkowników oraz administratorów.
-
Nadzór, recertyfikacja i doskonalenie
Prowadzimy cykliczne przeglądy uprawnień, monitoring anomalii i aktualizację polityk dostępu.
Pakiety
- Start MFA, audyt kont i uprawnień, polityki haseł i sesji, raport rekomendacji.
- Pro MFA + SSO + centralny IdP + RBAC + onboarding/offboarding + dostęp warunkowy.
- Enterprise 24/7 Pełny IAM + PAM + recertyfikacja + wykrywanie anomalii + SLA 24/7 + zgodność NIS2/ISO 27001.
Zakres
- MFA dla użytkowników i systemów krytycznych (TOTP, FIDO2, push)
- SSO dla aplikacji chmurowych i on-premise
- Centralny IdP: Entra ID, Okta, Keycloak lub rozwiązania hybrydowe
- RBAC/ABAC i polityki least privilege
- Automatyczny onboarding i natychmiastowy offboarding
- PAM i nadzór kont uprzywilejowanych
- Cykliczne przeglądy uprawnień i recertyfikacja
- Polityki haseł, sesji i Conditional Access
Bezpieczeństwo
- Zero Trust: weryfikacja każdego żądania dostępu
- Pełny audyt logowań i zmian uprawnień
- Wykrywanie ryzykownych logowań i anomalii tożsamościowych
- Zgodność z NIS2, ISO 27001 i RODO
- Integracje SAML 2.0, OAuth 2.0, OpenID Connect
Pakiety IAM
Przykłady - dostosujemy zakres do Twoich potrzeb
Start
MFA, audyt uprawnień, polityki haseł i sesji, raport rekomendacji.
Pro
MFA, SSO, centralny IdP, RBAC i automatyczny onboarding/offboarding.
Enterprise 24/7
Pełny IAM z PAM, recertyfikacją, monitoringiem anomalii i SLA 24/7.
Typowe scenariusze
MFA dla zdalnego dostępu i VPN
SSO i IdP dla Microsoft 365
Automatyczny offboarding bez kont osieroconych
PAM dla kont administratorów i serwisowych
IAM dla wielu spółek i oddziałów
Wdróż MFA i SSO - zanim przejęcie konta stanie się problemem
Umów bezpłatny audyt tożsamości i dostępów z naszymi ekspertami cyberbezpieczeństwa.
Umów audyt bezpieczeństwa